Top 10 der größten Cybersicherheitsunternehmen in Europa 2026

Table of Contents
Europas Cybersicherheitsmarkt erreichte 2025 ein Volumen von 76,21 Milliarden USD, und Market Data Forecast prognostiziert einen Anstieg auf 85,68 Milliarden USD im Jahr 2026 auf dem Weg zu 218,58 Milliarden USD bis 2034, was einer durchschnittlichen jährlichen Wachstumsrate von 12,42 Prozent entspricht. Dieses Wachstum hat einen klaren Treiber: Die NIS2-Richtlinie trat im Oktober 2024 in Kraft und brachte Tausende zusätzliche Einrichtungen in der gesamten EU in regulierten Bereich, wodurch die Anbieterauswahl zu einer Compliance-Entscheidung statt zu einer einfachen Beschaffungsentscheidung wurde. Käufer belohnen Anbieter, die europäische Datensouveränität, lokale regulatorische Kompetenz und in vielen Fällen die für Verteidigungs- und Regierungsarbeit erforderlichen Sicherheitsfreigaben nachweisen können.
Um dieses Ranking der 10 größten Cybersicherheitsunternehmen in Europa im Jahr 2026 zu erstellen, haben wir eine Kombination von Faktoren abgewogen: Marktkapitalisierung, wo öffentlich berichtet, Mitarbeiterzahl und Footprint von Security Operations Centers, Breite der Plattform, verifizierte Nutzerstimmung von Gartner Peer Insights und G2 sowie Tiefe der Übereinstimmung mit europäischen Rahmenwerken wie DSGVO, NIS2, DORA und der französischen SecNumCloud-Qualifizierung. Regierungs- und Verteidigungsbeziehungen hatten Gewicht, ebenso wie Souveränitätsnachweise auf Hardware-Ebene wie zertifizierte Schlüsselverwaltung und Verschlüsselungsprodukte, die innerhalb der EU hergestellt werden. Keine einzelne Kennzahl entschied die Reihenfolge. Ein Unternehmen mit kleinerer Umsatzbasis, aber unübertroffenen Freigabestufen oder kryptografischer Infrastruktur konnte einen größeren Anbieter mit breiterer Verbraucherpräsenz überholen. Wo Quellen widersprüchlich waren, haben wir den neuesten verfügbaren Daten aus 2026 den Vorzug gegeben.
Hier Sind Die Top 10 Größten Cybersicherheitsunternehmen In Europa 2026:
1. Eviden (Atos Group)
Eviden steht an der Spitze dieser Liste, weil kein anderer europäischer Sicherheitsanbieter seine Größenordnung mit seiner Freigabetiefe verbindet. Die Geschäftseinheit der Atos Group beschäftigt mehr als 6.000 Sicherheitsexperten und betreibt 16 Security Operations Centers weltweit, mit den höchsten Sicherheitsfreigaben in mehreren europäischen Ländern. Für Verteidigungsministerien, Nachrichtendienste und Betreiber kritischer Infrastrukturen ist diese Kombination schwer zu replizieren.
Die souveränen Cloud-Angebote des Unternehmens und die in Europa hergestellte Verschlüsselungshardware, einschließlich des Trustway HSM, verleihen ihm eine besondere Position in der Souveränitätsdebatte. Eviden besitzt die französische SecNumCloud-Qualifizierung und baut seine Dienste von Anfang an um NIS2-, DORA- und DSGVO-Anforderungen herum auf. Für Organisationen, bei denen Compliance-Versagen ein existenzielles Risiko darstellt, ist dieses Portfolio das zentrale Verkaufsargument.
2. Airbus CyberSecurity
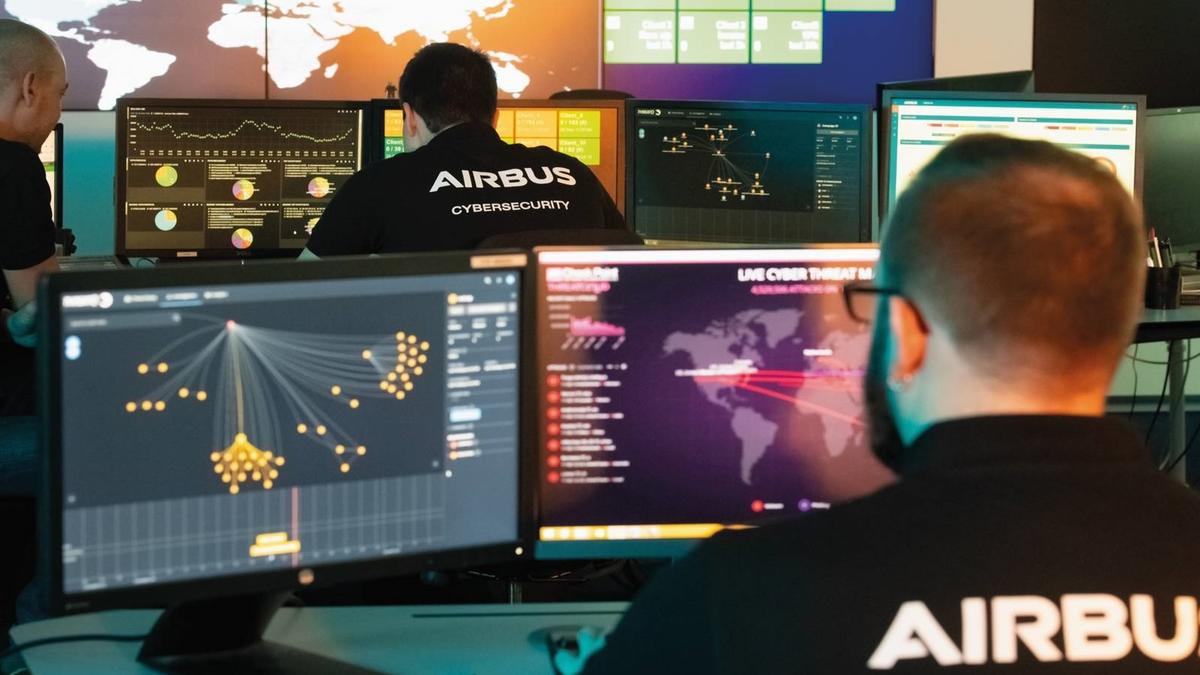
Eine Bewertung von 8,2 von 10 in den europäischen Rankings 2026 spiegelt wider, was Airbus CyberSecurity auf Basis des Verteidigungs- und Luftfahrt-Footprints der Muttergesellschaft aufgebaut hat. Mit Hauptsitz in München, Deutschland, und Elancourt, Frankreich, bedient die Tochtergesellschaft Kunden aus Verteidigung, Luft- und Raumfahrt sowie kritischer Infrastruktur mit souveränen Sicherheitsanforderungen, die die meisten kommerziellen Anbieter nicht erfüllen können.
Die Integration in das breitere Airbus-Ökosystem ist das Unterscheidungsmerkmal. Regierungs- und Militärbeziehungen in ganz Europa, aufgebaut über Jahrzehnte von Flugzeug- und Verteidigungsaufträgen, übersetzen sich direkt in hochsensible Regierungsarbeit. Nur wenige Cybersicherheitsfirmen kommen mit dieser Art von institutionellem Vertrauen bereits etabliert in ein Beschaffungsgespräch.
3. Thales
Thales operiert auf der kryptografischen Fundamentebene der europäischen Sicherheit. Seine Hardware-Sicherheitsmodule und Schlüsselverwaltungsplattformen werden von Regierungen, Banken und Betreibern kritischer Infrastrukturen auf dem gesamten Kontinent genutzt, und das Unternehmen zählt nach Marktkapitalisierung zu den drei größten europäischen IT-Sicherheitsfirmen, die im September 2026 bei etwa 50 Milliarden USD lag.
Was Thales strategisch wichtig macht, ist die Position seiner Produkte im Stack. Schlüsselmaterial und kryptografische Funktionen, die von einem europäischen Anbieter verwaltet werden, bleiben innerhalb europäischer Gerichtsbarkeiten – ein Punkt, der zunehmend an Bedeutung gewinnt, da die Bereitschaft für Post-Quanten-Kryptografie vom Forschungsthema zur Beschaffungsanforderung wird. Organisationen, die ihre Sicherheitsinfrastruktur über einen Zehnjahreshorizont planen, beziehen Thales jetzt in diese Entscheidungen ein.
4. Sophos
Verifiziertes Kundenfeedback bringt Sophos in seltene Gefilde. Der in Großbritannien ansässige Anbieter hält 4,8 Sterne auf Gartner Peer Insights für Endpoint Protection Platforms und 4,6 Sterne auf G2 über mehr als 2.300 verifizierte Bewertungen. Diese Zahlen sind ungewöhnlich konsistent für ein Unternehmen, das in den Kategorien Firewall, Managed Detection and Response sowie Endpoint Detection and Response verkauft.
Rezensenten weisen wiederholt auf Benutzerfreundlichkeit, Unternehmensreife und Supportqualität hin. Diese Kombination hat Sophos zur Standardwahl für mittelständische Organisationen gemacht, die integrierte Sicherheitsabläufe wünschen, ohne einen Stack aus mehreren Anbietern zusammenzustellen. Der britische Sitz des Unternehmens gibt ihm zudem eine unkomplizierte Antwort auf Fragen zur Datenresidenz von europäischen Käufern.
5. Bitdefender
Bitdefender wurde 2001 in Rumänien gegründet und hat über zwei Jahrzehnte damit verbracht, eine der bekanntesten Sicherheitsmarken Europas aufzubauen. Seine Malware-Erkennungsengine erntet in unabhängigen Tests beständig Lob, und das Unternehmen bedient alle von einzelnen Verbrauchern über kleine Unternehmen bis hin zu großen Konzernen.
Der datenschutzorientierte Ansatz, der in seine Produkte eingebaut ist, passt natürlich zu DSGVO- und NIS2-Verpflichtungen. Für europäische Käufer, die einen US-zentrierten Anbieter gegen eine regionale Alternative abwägen, entscheiden Bitdefenders Wurzeln und Datenverarbeitungspraktiken die Frage oft, bevor der Preis überhaupt ins Gespräch kommt.
6. Heimdal
Das in Kopenhagen ansässige Unternehmen Heimdal wurde bei den Expert Insights Cybersecurity Community Awards 2026 als Best Cloud Security Company nominiert, und die Nominierung spiegelt eine bewusste Designphilosophie wider. Das Unternehmen hat seine einheitliche XDR-zentrierte Plattform speziell für das europäische regulatorische Umfeld entwickelt, wobei Compliance als architektonischer Ausgangspunkt und nicht als Zusatz behandelt wird.
Eine einzige Lizenz deckt Prävention, Erkennung, Schwachstellenmanagement, privilegierten Zugriff, DNS-Sicherheit und mehr ab. Die Plattform unterstützt DSGVO-, NIS2- und Cyber Essentials-Rahmenwerke mit Auditierbarkeit und Rechenschaftspflicht, die in die Tools selbst eingebaut sind. Für Compliance-Beauftragte, die Kontrollen nachweisen und nicht nur bereitstellen müssen, ist diese Designentscheidung von Bedeutung.
7. ESET
ESETs Geschichte reicht weiter zurück als sein offizielles Gründungsdatum. Das in der Slowakei ansässige Unternehmen wurde 1992 gegründet, aber seine Wurzeln reichen bis zum NOD-Antivirenprodukt zurück, das in den späten 1980er Jahren veröffentlicht wurde, was es zu einem der am längsten bestehenden Sicherheitsbetriebe in Europa macht.
Kernoperationen, einschließlich der Geschäftsleitung und Produktentwicklung, laufen über mehrere EU-Länder verteilt. Diese Struktur gibt ESET eine glaubwürdige Geschichte europäischer Datensouveränität, die es mit seinem langjährigen Ruf für zuverlässige Malware-Erkennung kombiniert. Regierungsbehörden und Unternehmen, die jurisdiktionelle Kontrolle über Marketingaussagen stellen, halten ESET seit Jahren auf ihren Auswahllisten.
8. Darktrace
Darktrace wurde 2013 gegründet und hat seinen Hauptsitz in Cambridge, Vereinigtes Königreich, und nähert sich der Sicherheit aus einem anderen Blickwinkel als die meisten auf dieser Liste. Seine ActiveAI Security Platform nutzt selbstlernende künstliche Intelligenz, um die einzigartige digitale Grundlinie einer Organisation zu erfassen und dann anomales Verhalten zu markieren, anstatt bekannte Angriffssignaturen abzugleichen.
Dieser Ansatz ermöglicht es dem System, Bedrohungen wie Ransomware und Phishing autonom zu isolieren und zu neutralisieren, bevor laterale Bewegung beginnt. Das Unternehmen listete 2026 mehr als 75 offene Stellen, ein Signal, dass es weiter investiert in einer Phase, in der viele Sicherheitsanbieter ihre Einstellungen verlangsamt haben. Für Organisationen, die mit neuartigen Angriffstechniken konfrontiert sind, die signaturbasierte Tools übersehen, adressiert Darktraces Verhaltensmodell eine echte Lücke.
9. F-Secure
Finnlands F-Secure erscheint unter den wichtigsten Marktteilnehmern in der europäischen Cybersicherheitsmarktanalyse 2026, und seine Position beruht auf einer Mischung aus Innovation und regionaler Ausrichtung. Das Unternehmen investiert in KI-basierte Bedrohungserkennung und hat sein Managed-Services-Geschäft ausgebaut, ein Segment, das in ganz Europa wächst, da kleinere Organisationen ihre Sicherheitsabläufe vollständig auslagern möchten.
Die nordische Herkunft hat hier praktisches Gewicht. Strenge Datenschutznormen und Datenschutzerwartungen in Finnland und den Nachbarländern bedeuten, dass F-Secures Produkte für regulatorische Umgebungen entwickelt wurden, die heute in der gesamten EU gelten. Bedenken hinsichtlich europäischer Datensouveränität, die viele Käufer von US-Anbietern wegbewegen, arbeiten zu F-Secures Gunsten.
10. Stormshield
Stormshield ist auf Netzwerksicherheit und Endpoint-Schutz spezialisiert, mit besonderer Stärke im französischen und breiteren europäischen Regierungs- und Verteidigungssektor. Das Unternehmen ist Teil der Airbus Group, was ihm sowohl die Unterstützung eines großen Verteidigungsauftragnehmers als auch ein Vertriebsnetz über den gesamten Kontinent verschafft.
Seine in Europa hergestellten Sicherheitsprodukte fließen direkt in Initiativen zur digitalen Souveränität ein, ein Bereich, in dem die französische Regierungspolitik besonders explizit war. Für Käufer im öffentlichen Sektor, die zertifizierten, lokal hergestellten Netzwerkschutz benötigen, besetzt Stormshield eine Nische, die nur wenige Wettbewerber erreichen können. Die Aufnahme des Unternehmens unter die wichtigsten Marktteilnehmer in der europäischen Marktanalyse 2026 bestätigt seine Stellung über sein Heimatland hinaus.
Die NIS2-Richtlinie hat die Kalkulation für Tausende von Organisationen in der gesamten EU verändert. Compliance ist jetzt ein Anliegen auf Vorstandsebene, und Anbieter, die Rahmenwerkskonformität out of the box nachweisen können, statt durch Professional-Services-Engagements, haben einen Vorteil. Heimidals Compliance-by-Design-Plattform und Evidens SecNumCloud-Qualifizierung veranschaulichen zwei verschiedene Wege, diese Nachfrage zu beantworten.
Souveränitätsbedenken gehen mit der Regulierung einher. Europäische Käufer bevorzugen zunehmend Anbieter, die Daten, kryptografische Funktionen und Schlüsselmaterial innerhalb der EU-Gerichtsbarkeiten halten. Thales auf der Hardware-Ebene, ESET und F-Secure auf der Endpoint-Ebene und Eviden auf der souveränen Cloud-Ebene profitieren alle von dieser Präferenz. US-ansässige Anbieter konkurrieren weiterhin aggressiv auf dem gesamten Kontinent, aber die Beweislast hat sich zu ihren Ungunsten verschoben.
Related Posts
1 Comment
Join the discussion and share your thoughts