Top 10 der besten Website-Sicherheitstools der Welt 2026

Table of Contents
Laut Gartners Prognose für Anwendungssicherheit überschritten die weltweiten Ausgaben für Website-Sicherheit im Jahr 2025 die 10-Milliarden-Dollar-Marke, und die Tools, die den Markt 2026 dominieren, spiegeln eine reifende Branche wider. Unsere Rangliste der Top 10 der besten Website-Sicherheitstools der Welt gewichtet Nutzerbewertungen, Preistransparenz, Bedrohungsabdeckung und Unternehmensakzeptanz, um die Plattformen, die heute tatsächlich Websites schützen, von denen zu trennen, die sich auf ihrem Ruf ausruhen.
Einige dieser Tools schützen WordPress-Blogs für 99 Dollar pro Jahr. Andere sitzen in den CI/CD-Pipelines von Fortune-500-Unternehmen und validieren jede Schwachstelle, bevor sie die Warteschlange eines Entwicklers erreicht. Was sie gemeinsam haben, ist eine messbare Erfolgsbilanz gegen echte Angriffe, nicht Marketingversprechen. So schneiden sie im Vergleich ab.
Wie wir diese bewertet haben
Wir haben diese Liste aus aggregierten Nutzerbewertungen erstellt, die Digital Linkage in seiner Überprüfung der Website-Sicherheitstools 2026 veröffentlicht hat, aus den Sicherheitsaudit-Bewertungen von G2, den Bewertungen von Gartner Peer Insights und aus Preisangaben, die auf den Websites der Anbieter verifiziert wurden. Die Gewichtung bevorzugte Tools mit transparenter Preisgestaltung, dokumentierter Bedrohungsanalyse und unabhängiger Überprüfung ihrer Scan-Genauigkeit. Plattformen mit starker Unternehmensakzeptanz, aber undurchsichtiger Preisgestaltung wurden nach ihrer Leistungsfähigkeit statt nach ihren Kosten eingestuft. Jedes hier aufgeführte Tool hat eine beträchtliche aktive Nutzerbasis und eine überprüfbare Sicherheitsbilanz.
Dies sind die Top 10 der besten Website-Sicherheitstools der Welt 2026
1. Cloudflare
Cloudflare betreibt das größte Cloud-Sicherheitsnetzwerk der Welt und leitet den Datenverkehr durch mehr als 200 Städte weltweit. Diese Infrastrukturgröße ist das Produkt: Wenn ein DDoS-Angriff erfolgt, absorbiert die schiere geografische Verteilung von Cloudflares Edge ihn, bevor er überhaupt die Ursprungsserver erreicht. Die Web Application Firewall, die SSL-Verschlüsselung und die DDoS-Abwehr des Unternehmens sind in Paketen ab 20 Dollar pro Monat enthalten, weshalb es in der Umfrage von Digital Linkage 2026 eine Nutzerbewertung von 4,7/5 erreicht.
Die Kinsta-Hosting-Integration ist für WordPress-Nutzer erwähnenswert. Sie legt IP-basierte Firewall-Regeln über Cloudflares Netzwerk und fängt DDoS-Versuche auf Hosting-Ebene ab, anstatt darauf zu warten, dass sie die Anwendung erreichen. Für Unternehmen, die Schutz auf Unternehmensniveau ohne einen Unternehmensvertrag benötigen, bleibt Cloudflare der Standard-Ausgangspunkt.
2. Sucuri
Sucuri hat seinen Ruf auf Bereinigung aufgebaut, nicht nur auf Prävention. Wenn eine Website gehackt wird, entfernt Sucuris Incident-Response-Team die Malware, schließt die Eintrittspunkte und stellt die Anträge zur Entfernung von Blacklists. Dieses Servicemodell erklärt die Nutzerbewertung von 4,8/5 und den jährlichen Einstiegspreis von 199,99 Dollar, der für kleine und mittlere Unternehmen eindeutig im Premiumbereich liegt.
Die Plattform bündelt eine Web Application Firewall, DDoS-Schutz und CDN im selben Abonnement, sodass Website-Betreiber nicht drei Anbieter kombinieren müssen. Sucuri zählt außerdem zu den am häufigsten installierten WordPress-Sicherheits-Plugins, mit kontinuierlicher Überwachung, die Änderungen an Kerndateien und Datenbankeinträgen meldet. Für jeden, der bereits einmal Opfer eines Angriffs wurde, ist die Malware-Entfernungsgarantie das Verkaufsargument.
3. Wordfence
Wordfence hat die höchste Nutzerbewertung auf dieser Liste mit 4,9/5, und sein Fokus ist bewusst eng: WordPress und nur WordPress. Diese Spezialisierung zahlt sich bei der Bedrohungsanalyse aus. Wordfences Firewall-Regeln werden von einer Community aus Millionen von WordPress-Installationen gespeist, die Angriffe in Echtzeit melden, was bedeutet, dass neue Plugin-Schwachstellen innerhalb von Stunden statt Wochen Signaturabdeckung erhalten.
Mit 99 Dollar pro Jahr für Premium unterbietet es fast jeden Konkurrenten hier und bietet dennoch Login-Sicherheit, Echtzeit-Verkehrsüberwachung und einen Malware-Scanner, der WordPress-Dateistrukturen versteht. Die kostenlose Version deckt grundlegenden Schutz für Website-Betreiber ab, die nicht zahlen können. Wenn Ihre Website auf WordPress läuft, ist dies der Wertmaßstab, an dem alles andere gemessen wird.
4. Acunetix (von Invicti)
Acunetix tut etwas, was die meisten Scanner nicht tun: Es validiert jeden Befund, bevor er einen Entwickler erreicht. Das bedeutet, dass keine Fehlalarm-Tickets die Warteschlange der Entwickler verstopfen, was wichtiger ist, als es klingt. Sicherheitsteams in Softwareunternehmen verbringen enorm viel Zeit mit der Triage von Scanner-Rauschen, und das nachweisbasierte Scannen von Acunetix beseitigt das meiste davon.
Die Plattform durchsucht dynamische Websites und Web-APIs und jagt Logikfehler, Cross-Site-Scripting und SQL-Injection in JavaScript-lastigen Anwendungen, die ältere Crawler überfordern. G2 bewertet es mit 85 % für Sicherheitsaudits, und seine geplanten wiederkehrenden Scans halten die Abdeckung aktuell, während Code ausgeliefert wird. Die Ergebnisse fließen direkt in CI/CD-Pipelines und Issue-Tracker wie Jira ein, sodass die Behebung innerhalb des bestehenden Workflows des Entwicklers erfolgt. Gartner Peer Insights bewertet es mit 4,5/5,0.
5. SiteLock
SiteLocks Versprechen ist einfach: täglich scannen, Bedrohungen automatisch entfernen, den Eigentümer benachrichtigen. Die Nutzerbewertung von 4,6/5 deutet darauf hin, dass dieser unkomplizierte Ansatz funktioniert. Die automatische Malware-Entfernung bedeutet kein manuelles Eingreifen, wenn etwas durchkommt, was für Unternehmen ohne eigenen Sicherheitsingenieur wichtig ist.
Die Preise beginnen bei 300 Dollar pro Jahr, was es im mittleren bis Premium-Segment ansiedelt. Dieser Preis erkauft kontinuierliche Überwachung, Bedrohungswarnungen und eine Firewall sowie die Sicherheit, sich nicht selbst einloggen und Dateien bereinigen zu müssen. Für Agenturen, die Kundenwebsites verwalten, rechtfertigt allein die automatische Entfernung den Preis gegenüber günstigeren Tools, die Probleme nur melden.
6. Imperva
Imperva spielt in einer anderen Gewichtsklasse. Seine Web Application Firewall erscheint in den Magic-Quadrant-Berichten von Gartner wiederholt als führend, und die Bot-Management-Fähigkeiten der Plattform bewältigen komplexe automatisierte Bedrohungen, die einfachere Tools völlig übersehen. Die Nutzerbewertung von 4,5/5 spiegelt die Akzeptanz im Unternehmensbereich wider, nicht die Stimmung kleiner Unternehmen.
Imperva App Protect verteidigt gegen SQL-Injection, DDoS-Angriffe und Angriffe auf Anwendungsebene, die auf benutzerdefinierte Webanwendungen abzielen. Die Preisgestaltung erfolgt auf Anfrage, was zeigt, dass der Zielkunde eine Organisation mit Sicherheitsbudget und Compliance-Anforderungen ist, nicht ein Blogger. Für Unternehmen, die kundenorientierte Anwendungen in großem Maßstab betreiben, ist Impervas Bot-Abwehr oft der entscheidende Faktor gegenüber Cloudflare.
7. GoDaddy Website Security
GoDaddys Sicherheitsprodukt erfordert überhaupt keine Softwareinstallation, was den größten Hemmschuh für nicht-technische Website-Betreiber beseitigt. Scans laufen automatisch, automatisierte Tools beheben, was sie können, und GoDaddys Sicherheitsspezialisten reparieren manuell Probleme, die die Automatisierung nicht bewältigen kann. Diese menschliche Backup-Ebene ist in dieser Preisklasse ungewöhnlich.
Jeder Plan enthält ein SSL-Zertifikat, DDoS-Schutz und CDN-Geschwindigkeitsverbesserung sowie die Prüfung eingehender Daten auf bösartigen Code wie SQL-Injections. Der Kompromiss besteht darin, dass GoDaddys Tools am besten innerhalb seiner eigenen Hosting-Umgebung funktionieren, wo es tiefen Infrastrukturzugriff hat. Millionen von Websites laufen bereits auf GoDaddy, und für diese Kunden ist der integrierte Schutz der Weg des geringsten Widerstands.
8. Burp Suite (von PortSwigger)
Burp Suite ist kein Sicherheitsdienst, den man einmal einrichtet und dann vergisst. Es ist ein Toolkit für Penetrationstester und der Branchenstandard für manuelles Testen von Webanwendungen. Der Intercept-Proxy erfasst HTTPS-Verkehr zwischen Browser und Server zur Echtzeit-Inspektion und -Modifikation. Der Spider kartiert jede Seite und Struktur einer Anwendung. Der Request Repeater sendet HTTP-Anfragen erneut und passt sie an, um die Anwendungslogik auf Schwachstellen zu prüfen.
Die Session-Token-Analyse bewertet, ob die Session-Tokens einer Website zufällig genug sind, um Vorhersageangriffen zu widerstehen, eine Prüfung, die die meisten automatisierten Scanner überspringen. Die Lernkurve ist steil und das Tool setzt technische Expertise voraus, aber für Sicherheitsexperten, die gründliche Bewertungen durchführen, deckt nichts anderes denselben Bereich ab. Penetrationstester in Beratungsunternehmen weltweit betrachten Burp Suite als Basisausrüstung.
9. Invicti (früher Netsparker)
Invicti, das von Netsparker umbenannt wurde, richtet sich an Unternehmens-Teams, die kontinuierliches Scannen in großem Maßstab benötigen. Die Plattform setzt Agenten innerhalb von Anwendungen ein, um eine tiefere Sichtbarkeit zu erreichen, als es externes Scannen allein bietet, und ihre Befundvalidierung hält Fehlalarme aus dem Workflow heraus. Gartner bewertet es mit 4,5/5,0.
Was Invicti von punktuellen Scannern unterscheidet, ist das kontinuierliche, Echtzeit- und nutzungsbasierte Feedback-Modell. Anwendungen ändern sich täglich, und ein Scan, der letzten Monat lief, sagt nichts über Code aus, der heute Morgen bereitgestellt wurde. Der agentenbasierte Ansatz von Invicti hält die Abdeckung mit der Bereitstellungsgeschwindigkeit synchron, weshalb große Unternehmen mit schnellen Release-Zyklen es gegenüber Konkurrenten mit geplanten Scans bevorzugen.
10. Virusdie
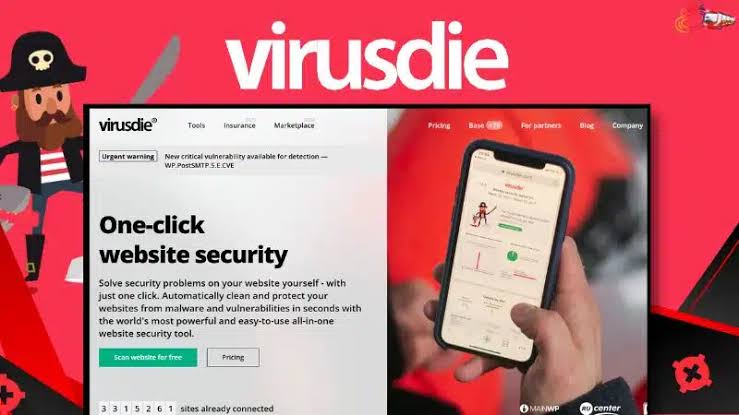
Virusdie verfolgt den entgegengesetzten Ansatz zu Burp Suite: ein Klick, und die Plattform erledigt alles. Die automatische Bereinigung entfernt Malware und schließt Schwachstellen in Sekunden, und ein konsolidiertes Dashboard vereint jede Hosting-Plattform und Sicherheitsfunktion auf einem einzigen Bildschirm. Für Eigentümer, die mehrere Websites bei verschiedenen Hostern verwalten, spart diese einheitliche Ansicht echte Zeit.
Der Schutz umfasst Malware, XSS- und SQL-Injections, gefährliche Code-Uploads, verdächtige Aktivitäten und Blocklist-Überwachung. Die Pakete beginnen bei 15 Dollar pro Monat, was Virusdie zum erschwinglichsten Tool auf dieser Liste macht und zu einem sinnvollen Einstiegspunkt für kleine Unternehmen und einzelne Website-Betreiber, die kompetenten Schutz ohne Lernkurve benötigen.
Das beste Website-Sicherheitstool im Jahr 2026 hängt davon ab, was Sie schützen. WordPress-Websites erhalten den stärksten Mehrwert von Wordfence für 99 Dollar pro Jahr. Unternehmen, die die Bereinigung erledigt haben möchten, sollten sich Sucuri oder SiteLock ansehen. Unternehmen, die benutzerdefinierte Anwendungen betreiben, benötigen Imperva, Invicti oder Acunetix in der Pipeline. Und Cloudflare bleibt die Standard-Netzwerkschicht-Verteidigung für jeden, der ernsthaften DDoS-Schutz für 20 Dollar pro Monat möchte.
Was aus den Bewertungen von 2026 klar hervorgeht, ist, dass sich der Markt geschichtet hat. Günstige Tools bewältigen jetzt die Grundlagen kompetent, und die Premium-Klasse konkurriert um Validierungsgenauigkeit, Bot-Abwehr und Incident Response statt um reines Scannen. Das Tool an das Bedrohungsmodell anzupassen, ist wichtiger, als der höchsten Bewertung nachzujagen.
Related Posts
0 Comments
Join the discussion and share your thoughts
No Comments Yet
Be the first to share your thoughts on this article!