I 10 Migliori Strumenti di Sicurezza per Siti Web al Mondo 2026

Table of Contents
Secondo le previsioni di Gartner sulla sicurezza delle applicazioni, la spesa globale per la sicurezza dei siti web ha superato i 10 miliardi di dollari nel 2025, e gli strumenti che dominano il mercato nel 2026 riflettono un settore in fase di maturazione. La nostra classifica dei 10 migliori strumenti di sicurezza per siti web al mondo valuta le valutazioni degli utenti, la trasparenza dei prezzi, la copertura delle minacce e l'adozione aziendale per distinguere le piattaforme che oggi proteggono realmente i siti web da quelle che vivono di rendita sulla reputazione.
Alcuni di questi strumenti proteggono blog WordPress per 99 dollari all'anno. Altri operano all'interno delle pipeline CI/CD delle Fortune 500, convalidando ogni vulnerabilità prima che raggiunga la coda di un developer. Ciò che li accomuna è un track record misurabile contro attacchi reali, non promesse di marketing. Ecco come si posizionano.
Come abbiamo stilato la classifica
Abbiamo costruito questa lista basandoci sulle valutazioni aggregate degli utenti pubblicate da Digital Linkage nella sua recensione degli strumenti di sicurezza per siti web del 2026, sui punteggi di security auditing di G2, sulle valutazioni di Gartner Peer Insights e sui dati di prezzo verificati sui siti dei fornitori. La ponderazione ha favorito gli strumenti con prezzi trasparenti, threat intelligence documentata e verifica indipendente della loro accuratezza di scansione. Le piattaforme con una forte adozione aziendale ma prezzi opachi sono state classificate in base alle capacità piuttosto che al costo. Ogni strumento presente qui ha una base di utenti attivi sostanziale e un track record di sicurezza verificabile.
Questi sono i 10 migliori strumenti di sicurezza per siti web al mondo nel 2026
1. Cloudflare
Cloudflare gestisce la più grande rete di sicurezza cloud del pianeta, instradando il traffico attraverso più di 200 città in tutto il mondo. La scala di questa infrastruttura è il prodotto stesso: quando arriva un attacco DDoS, la pura distribuzione geografica dell'edge di Cloudflare lo assorbe prima che raggiunga i server di origine. Il Web Application Firewall, la crittografia SSL e la mitigazione DDoS dell'azienda sono inclusi in piani che partono da 20 dollari al mese, motivo per cui detiene una valutazione utente di 4,7/5 nel sondaggio 2026 di Digital Linkage.
Vale la pena notare l'integrazione con l'hosting Kinsta per gli utenti WordPress. Aggiunge regole firewall basate su IP sopra la rete di Cloudflare, intercettando i tentativi DDoS a livello di hosting invece di aspettare che colpiscano l'applicazione. Per le aziende che necessitano di protezione di livello enterprise senza un contratto enterprise, Cloudflare rimane il punto di partenza predefinito.
2. Sucuri
Sucuri ha costruito la sua reputazione sulla pulizia, non solo sulla prevenzione. Quando un sito viene violato, il team di risposta agli incidenti di Sucuri rimuove il malware, corregge il punto di ingresso e presenta le richieste di rimozione dalle blacklist. Questo modello di servizio spiega la valutazione utente di 4,8/5 e il prezzo di partenza annuale di 199,99 dollari, che si colloca saldamente in territorio premium per le piccole e medie imprese.
La piattaforma raggruppa un Web Application Firewall, protezione DDoS e CDN nello stesso abbonamento, così i proprietari dei siti non devono accumulare tre fornitori. Sucuri si classifica anche tra i plugin di sicurezza WordPress più installati, con monitoraggio continuo che segnala modifiche ai file core e alle voci del database. Per chiunque abbia già subito una violazione, la garanzia di rimozione del malware è il punto di forza.
3. Wordfence
Wordfence detiene la valutazione utente più alta di questa lista, 4,9/5, e il suo focus è ristretto per design: WordPress, e solo WordPress. Questa specializzazione ripaga in termini di threat intelligence. Le regole del firewall di Wordfence sono alimentate da una community di milioni di installazioni WordPress che segnalano attacchi in tempo reale, il che significa che le nuove vulnerabilità dei plugin ottengono copertura di firma in poche ore, non settimane.
A 99 dollari all'anno per la versione premium, batte quasi ogni concorrente qui presente pur offrendo sicurezza del login, monitoraggio del traffico in tempo reale e uno scanner malware che comprende le strutture dei file WordPress. Il livello gratuito copre la protezione di base per i proprietari di siti che non possono pagare. Se il tuo sito gira su WordPress, questo è il benchmark di valore rispetto al quale viene misurato tutto il resto.
4. Acunetix (di Invicti)
Acunetix fa qualcosa che la maggior parte degli scanner non fa: convalida ogni risultato prima che raggiunga un developer. Questo significa nessun ticket falso positivo che intasa la coda di ingegneria, il che è più importante di quanto sembri. I team di sicurezza nelle aziende software dedicano enormi quantità di tempo a smistare il rumore degli scanner, e la scansione basata su prove di Acunetix ne elimina la maggior parte.
La piattaforma scansiona siti web dinamici e API web, cacciando difetti logici, cross-site scripting e SQL injection in applicazioni ricche di JavaScript che mettono in difficoltà i crawler più vecchi. G2 gli assegna l'85% per il security auditing, e le sue scansioni ricorrenti programmate mantengono la copertura aggiornata man mano che il codice viene rilasciato. I risultati confluiscono direttamente nelle pipeline CI/CD e nei sistemi di tracciamento dei problemi come Jira, così la remediation avviene all'interno del flusso di lavoro esistente del developer. Gartner Peer Insights lo valuta 4,5/5,0.
5. SiteLock
La proposta di SiteLock è semplice: scansiona quotidianamente, rimuovi le minacce automaticamente, avvisa il proprietario. La valutazione utente di 4,6/5 suggerisce che questo approccio diretto funziona. La rimozione automatica del malware significa nessun intervento manuale quando qualcosa riesce a passare, il che è importante per le aziende senza un ingegnere della sicurezza dedicato nello staff.
I prezzi partono da 300 dollari all'anno, collocandolo nella fascia medio-premium. Questo costo acquista monitoraggio continuo, avvisi sulle minacce e un firewall, oltre alla tranquillità che deriva dal non dover accedere e pulire i file da soli. Per le agenzie che gestiscono i siti dei clienti, la rimozione automatizzata da sola giustifica il prezzo rispetto a strumenti più economici che si limitano a segnalare i problemi.
6. Imperva
Imperva si colloca in una categoria di peso diversa. Il suo Web Application Firewall appare ripetutamente come leader nei report Gartner Magic Quadrant, e le capacità di gestione dei bot della piattaforma gestiscono minacce automatizzate sofisticate che gli strumenti più semplici non riescono nemmeno a rilevare. La valutazione utente di 4,5/5 riflette l'adozione aziendale piuttosto che il sentiment delle piccole imprese.
Imperva App Protect difende da SQL injection, attacchi DDoS e attacchi a livello applicativo mirati ad applicazioni web personalizzate. I prezzi sono quotati su misura, il che ti dice che il cliente target è un'organizzazione con un budget per la sicurezza e requisiti di conformità, non un blogger. Per le aziende che gestiscono applicazioni rivolte ai clienti su larga scala, la mitigazione dei bot di Imperva è spesso il fattore decisivo rispetto a Cloudflare.
7. GoDaddy Website Security
Il prodotto di sicurezza di GoDaddy non richiede alcuna installazione software, il che elimina il più grande punto di attrito per i proprietari di siti non tecnici. Le scansioni vengono eseguite automaticamente, gli strumenti automatizzati risolvono ciò che possono, e gli specialisti della sicurezza di GoDaddy riparano manualmente i problemi che l'automazione non riesce a gestire. Questo livello di backup umano è insolito in questa fascia di prezzo.
Ogni piano include un certificato SSL, protezione DDoS e miglioramento della velocità tramite CDN, oltre all'ispezione dei dati in entrata per codice malevolo come le SQL injection. Il compromesso è che gli strumenti di GoDaddy funzionano al meglio all'interno del proprio ambiente di hosting, dove ha accesso profondo all'infrastruttura. Milioni di siti già girano su GoDaddy, e per quei clienti la protezione integrata è la strada di minor resistenza.
8. Burp Suite (di PortSwigger)
Burp Suite non è un servizio di sicurezza da configurare e dimenticare. È un toolkit per penetration tester, ed è lo standard del settore per i test manuali delle applicazioni web. Il proxy di intercettazione cattura il traffico HTTPS tra browser e server per l'ispezione e la modifica in tempo reale. Lo spider mappa ogni pagina e struttura di un'applicazione. Il request repeater reinvia e modifica le richieste HTTP per sondare la logica dell'applicazione alla ricerca di debolezze.
L'analisi dei token di sessione valuta se i token di sessione di un sito sono sufficientemente casuali da resistere agli attacchi di predizione, un controllo che la maggior parte degli scanner automatizzati salta. La curva di apprendimento è ripida e lo strumento presuppone competenza tecnica, ma per i professionisti della sicurezza che conducono valutazioni approfondite, nient'altro copre lo stesso terreno. I penetration tester delle società di consulenza di tutto il mondo considerano Burp Suite come equipaggiamento di base.
9. Invicti (ex Netsparker)
Invicti, che ha cambiato nome da Netsparker, si rivolge a team aziendali che necessitano di scansione continua su larga scala. La piattaforma distribuisce agent all'interno delle applicazioni per una visibilità più profonda di quella fornita dalla sola scansione esterna, e la convalida dei risultati tiene i falsi positivi fuori dal flusso di lavoro. Gartner lo valuta 4,5/5,0.
Ciò che distingue Invicti dagli scanner puntuali è il modello di feedback continuo, in tempo reale e basato sull'utilizzo. Le applicazioni cambiano quotidianamente, e una scansione eseguita il mese scorso non ti dice nulla sul codice distribuito questa mattina. L'approccio basato su agent di Invicti mantiene la copertura sincronizzata con la velocità di distribuzione, motivo per cui le grandi aziende con cicli di rilascio rapidi lo scelgono rispetto ai concorrenti con scansione programmata.
10. Virusdie
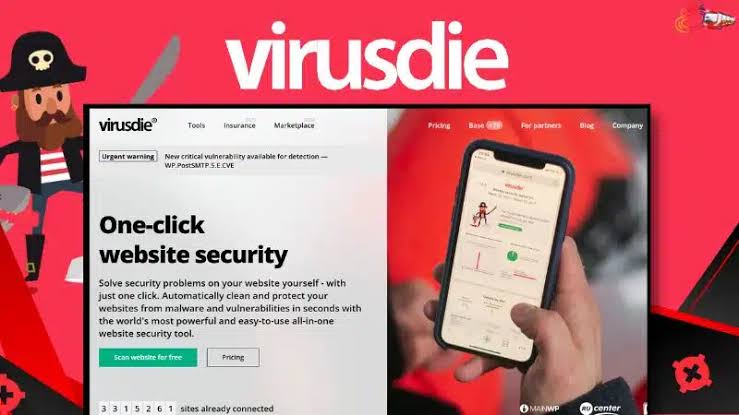
Virusdie adotta l'approccio opposto a Burp Suite: un clic, e la piattaforma gestisce tutto. La pulizia automatica rimuove il malware e corregge le vulnerabilità in pochi secondi, e una dashboard consolidata combina ogni piattaforma di hosting e funzionalità di sicurezza su un'unica schermata. Per i proprietari che gestiscono più siti su host diversi, quella vista unificata fa risparmiare tempo reale.
La protezione copre malware, XSS e SQL injection, caricamenti di codice pericoloso, attività sospette e monitoraggio delle blacklist. I pacchetti partono da 15 dollari al mese, rendendo Virusdie lo strumento più conveniente di questa lista e un punto di ingresso sensato per le piccole imprese e i proprietari di singoli siti che necessitano di una protezione competente senza una curva di apprendimento.
Il miglior strumento di sicurezza per siti web nel 2026 dipende da cosa stai proteggendo. I siti WordPress ottengono il miglior valore da Wordfence a 99 dollari all'anno. Le aziende che vogliono che la pulizia venga gestita per loro dovrebbero guardare a Sucuri o SiteLock. Le imprese che gestiscono applicazioni personalizzate hanno bisogno di Imperva, Invicti o Acunetix nella pipeline. E Cloudflare rimane la difesa predefinita a livello di rete per chiunque voglia una seria protezione DDoS a 20 dollari al mese.
Ciò che è chiaro dalle valutazioni del 2026 è che il mercato si è stratificato. Gli strumenti economici ora gestiscono le basi in modo competente, e il livello premium compete sull'accuratezza della convalida, la mitigazione dei bot e la risposta agli incidenti piuttosto che sulla scansione grezza. Abbinare lo strumento al modello di minaccia conta più che inseguire la valutazione più alta.
Related Posts
0 Comments
Join the discussion and share your thoughts
No Comments Yet
Be the first to share your thoughts on this article!