यूरोप की शीर्ष 10 सबसे बड़ी साइबर सुरक्षा कंपनियाँ 2026

Table of Contents
यूरोप का साइबर सुरक्षा बाज़ार 2025 में 76.21 बिलियन अमेरिकी डॉलर तक पहुँच गया, और Market Data Forecast का अनुमान है कि यह 2026 में 85.68 बिलियन अमेरिकी डॉलर तक पहुँच जाएगा और 2034 तक 218.58 बिलियन अमेरिकी डॉलर तक पहुँचने की राह पर होगा, जो 12.42 प्रतिशत की चक्रवृद्धि वार्षिक वृद्धि दर है। इस वृद्धि का एक स्पष्ट कारण है: NIS2 निर्देश अक्टूबर 2024 में लागू हुआ, जिसने पूरे EU में हज़ारों अतिरिक्त संस्थाओं को नियामक दायरे में ला दिया और विक्रेता चयन को एक साधारण खरीद निर्णय के बजाय अनुपालन निर्णय में बदल दिया। खरीदार उन प्रदाताओं को पुरस्कृत कर रहे हैं जो यूरोपीय डेटा संप्रभुता, स्थानीय नियामक दक्षता और कई मामलों में रक्षा और सरकारी कार्यों के लिए आवश्यक सुरक्षा क्लीयरेंस साबित कर सकते हैं।
2026 में यूरोप की शीर्ष 10 सबसे बड़ी साइबर सुरक्षा कंपनियों की इस रैंकिंग को बनाने के लिए, हमने कई कारकों को तौला: जहाँ सार्वजनिक रूप से रिपोर्ट किया गया हो वहाँ बाज़ार पूंजीकरण, कर्मचारियों की संख्या और सुरक्षा संचालन केंद्र की उपस्थिति, प्लेटफ़ॉर्म की व्यापकता, Gartner Peer Insights और G2 से सत्यापित उपयोगकर्ता भावना, और GDPR, NIS2, DORA तथा फ्रांस की SecNumCloud योग्यता जैसे यूरोपीय ढाँचों के साथ अनुकूलता की गहराई। सरकारी और रक्षा संबंधों का महत्व था, साथ ही EU के भीतर निर्मित प्रमाणित कुंजी प्रबंधन और एन्क्रिप्शन उत्पादों जैसी हार्डवेयर-स्तरीय संप्रभुता साख का भी। किसी एक मीट्रिक ने क्रम तय नहीं किया। छोटे राजस्व आधार वाली कंपनी, जिसके पास बेजोड़ क्लीयरेंस स्तर या क्रिप्टोग्राफ़िक अवसंरचना हो, व्यापक उपभोक्ता उपस्थिति वाले बड़े विक्रेता से आगे निकल सकती है। जहाँ स्रोत परस्पर विरोधी थे, वहाँ हमने उपलब्ध नवीनतम 2026 डेटा को प्राथमिकता दी।
ये हैं यूरोप की शीर्ष 10 सबसे बड़ी साइबर सुरक्षा कंपनियाँ 2026:
1. Eviden (Atos Group)
Eviden इस सूची में सबसे ऊपर है क्योंकि कोई अन्य यूरोपीय सुरक्षा प्रदाता अपने पैमाने को अपनी क्लीयरेंस गहराई के साथ नहीं जोड़ता। Atos Group की यह व्यावसायिक इकाई 6,000 से अधिक सुरक्षा पेशेवरों को रोज़गार देती है और दुनिया भर में 16 सुरक्षा संचालन केंद्र चलाती है, तथा कई यूरोपीय देशों में सर्वोच्च सुरक्षा क्लीयरेंस रखती है। रक्षा मंत्रालयों, खुफिया एजेंसियों और महत्वपूर्ण अवसंरचना ऑपरेटरों के लिए, उस संयोजन को दोहराना कठिन है।
कंपनी की संप्रभु क्लाउड पेशकशें और यूरोप में निर्मित एन्क्रिप्शन हार्डवेयर, जिसमें Trustway HSM भी शामिल है, उसे संप्रभुता की चर्चा में एक विशिष्ट स्थान देते हैं। Eviden के पास फ्रांस की SecNumCloud योग्यता है और यह अपनी सेवाओं को शुरू से ही NIS2, DORA और GDPR आवश्यकताओं के इर्द-गिर्द बनाती है। उन संगठनों के लिए जहाँ अनुपालन विफलता अस्तित्वगत जोखिम रखती है, वह पोर्टफ़ोलियो ही मुख्य बिक्री बिंदु है।
2. Airbus CyberSecurity
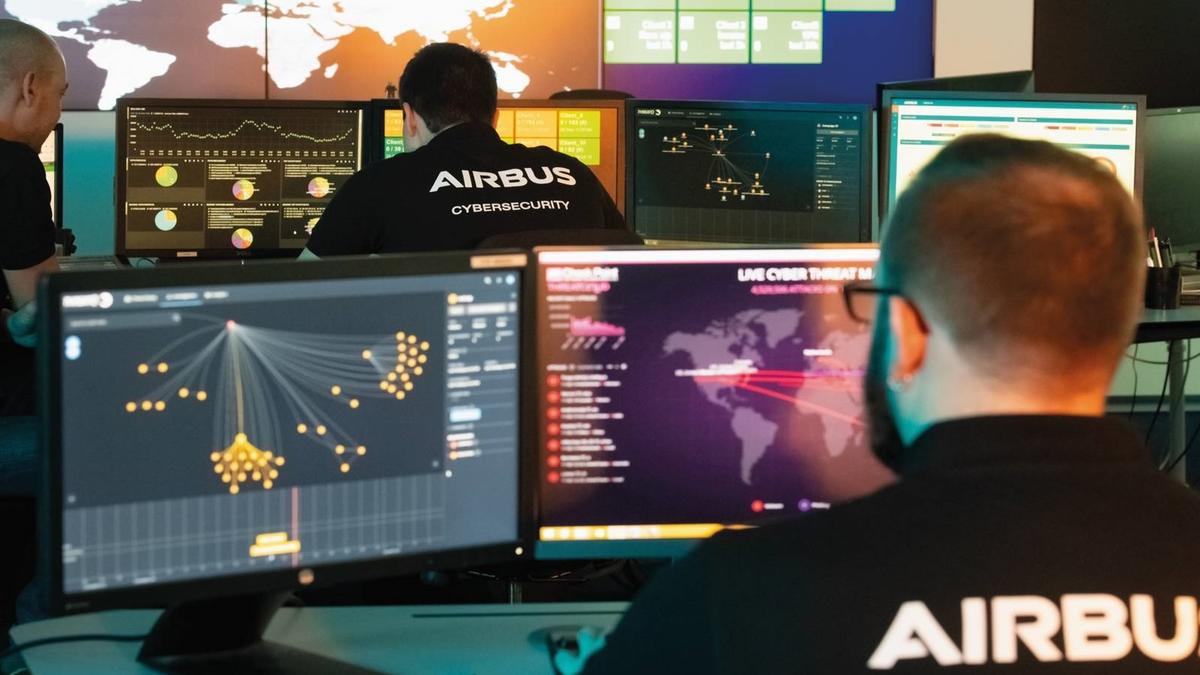
2026 की यूरोपीय रैंकिंग में 10 में से 8.2 का स्कोर दर्शाता है कि Airbus CyberSecurity ने अपनी मूल समूह की रक्षा और एयरोस्पेस उपस्थिति के बल पर क्या बनाया है। म्यूनिख, जर्मनी और एलांकोर्ट, फ्रांस में मुख्यालय वाली यह सहायक कंपनी रक्षा, एयरोस्पेस और महत्वपूर्ण अवसंरचना ग्राहकों को संप्रभु सुरक्षा आवश्यकताओं के साथ सेवा देती है जिन्हें अधिकांश वाणिज्यिक विक्रेता पूरा नहीं कर सकते।
व्यापक Airbus पारिस्थितिकी तंत्र में इसका एकीकरण ही विभेदक है। पूरे यूरोप में सरकारी और सैन्य संबंध, जो दशकों के विमान और रक्षा अनुबंधों पर बने हैं, सीधे उच्च-सुरक्षा सरकारी कार्यों में परिवर्तित होते हैं। बहुत कम साइबर सुरक्षा फर्में खरीद बातचीत में इस तरह के संस्थागत विश्वास के साथ पहुँचती हैं।
3. Thales
Thales यूरोपीय सुरक्षा की क्रिप्टोग्राफ़िक नींव परत पर काम करता है। इसके हार्डवेयर सुरक्षा मॉड्यूल और कुंजी-प्रबंधन प्लेटफ़ॉर्म पूरे महाद्वीप में सरकारों, बैंकों और महत्वपूर्ण अवसंरचना ऑपरेटरों द्वारा उपयोग किए जाते हैं, और कंपनी बाज़ार पूंजीकरण के हिसाब से शीर्ष तीन यूरोपीय IT सुरक्षा फर्मों में शुमार है, जो सितंबर 2026 तक लगभग 50 बिलियन अमेरिकी डॉलर था।
Thales को रणनीतिक रूप से महत्वपूर्ण क्या बनाता है, वह यह है कि उसके उत्पाद स्टैक में कहाँ स्थित हैं। यूरोपीय विक्रेता द्वारा प्रबंधित कुंजी सामग्री और क्रिप्टोग्राफ़िक कार्य यूरोपीय क्षेत्राधिकारों के भीतर रहते हैं, जो एक ऐसा बिंदु है जो पोस्ट-क्वांटम क्रिप्टोग्राफ़ी तैयारी के शोध विषय से खरीद आवश्यकता बनने के साथ और अधिक मायने रखता है। दस साल के क्षितिज पर सुरक्षा अवसंरचना की योजना बनाने वाले संगठन अब Thales को उन निर्णयों में शामिल कर रहे हैं।
4. Sophos
सत्यापित ग्राहक प्रतिक्रिया Sophos को दुर्लभ श्रेणी में रखती है। ब्रिटेन में मुख्यालय वाला यह विक्रेता Endpoint Protection Platforms के लिए Gartner Peer Insights पर 4.8 स्टार और 2,300 से अधिक सत्यापित समीक्षाओं में G2 पर 4.6 स्टार रखता है। फ़ायरवॉल, प्रबंधित डिटेक्शन और रिस्पॉन्स, तथा एंडपॉइंट डिटेक्शन और रिस्पॉन्स श्रेणियों में बेचने वाली कंपनी के लिए ये संख्याएँ असामान्य रूप से सुसंगत हैं।
समीक्षक बार-बार उपयोग में आसानी, एंटरप्राइज़ तैयारी और सहायता गुणवत्ता की ओर इशारा करते हैं। उस संयोजन ने Sophos को मध्य-बाज़ार संगठनों के लिए डिफ़ॉल्ट विकल्प बना दिया है जो कई विक्रेताओं से स्टैक जोड़ने के बजाय एकीकृत सुरक्षा संचालन चाहते हैं। कंपनी का ब्रिटिश आधार यूरोपीय खरीदारों के डेटा निवास संबंधी प्रश्नों का सीधा उत्तर भी देता है।
5. Bitdefender
2001 में रोमानिया में स्थापित, Bitdefender ने दो दशकों से अधिक समय यूरोप के सबसे पहचाने जाने वाले सुरक्षा ब्रांडों में से एक बनाने में बिताया है। इसका मैलवेयर डिटेक्शन इंजन स्वतंत्र परीक्षण में लगातार प्रशंसा अर्जित करता है, और कंपनी व्यक्तिगत उपभोक्ताओं से लेकर छोटे व्यवसायों और बड़े उद्यमों तक सभी की सेवा करती है।
इसके उत्पादों में शामिल गोपनीयता-प्रथम दृष्टिकोण स्वाभाविक रूप से GDPR और NIS2 दायित्वों के साथ मेल खाता है। अमेरिकी-केंद्रित विक्रेता की तुलना में क्षेत्रीय विकल्प तौलने वाले यूरोपीय खरीदारों के लिए, Bitdefender की जड़ें और डेटा प्रबंधन प्रथाएँ अक्सर कीमत के चर्चा में आने से पहले ही प्रश्न तय कर देती हैं।
6. Heimdal
कोपेनहेगन स्थित Heimdal को Expert Insights Cybersecurity Community Awards 2026 में Best Cloud Security Company के लिए नामांकित किया गया था, और यह नामांकन एक जानबूझकर अपनाई गई डिज़ाइन दर्शन को दर्शाता है। कंपनी ने अपना एकीकृत XDR-केंद्रित प्लेटफ़ॉर्म विशेष रूप से यूरोप के नियामक वातावरण के लिए बनाया, जिसमें अनुपालन को एक अतिरिक्त चीज़ के बजाय वास्तुशिल्पीय प्रारंभिक बिंदु माना गया।
एक ही लाइसेंस रोकथाम, पहचान, भेद्यता प्रबंधन, विशेषाधिकार प्राप्त पहुँच, DNS सुरक्षा और बहुत कुछ कवर करता है। प्लेटफ़ॉर्म GDPR, NIS2 और Cyber Essentials ढाँचों का समर्थन करता है, जिसमें ऑडिट-योग्यता और जवाबदेही स्वयं टूलिंग में शामिल है। उन अनुपालन अधिकारियों के लिए जिन्हें नियंत्रणों को तैनात करने के बजाय प्रदर्शित करने की आवश्यकता होती है, वह डिज़ाइन विकल्प मायने रखता है।
7. ESET
ESET का इतिहास उसकी आधिकारिक स्थापना तिथि से भी पुराना है। स्लोवाकिया स्थित कंपनी 1992 में स्थापित हुई, लेकिन इसकी जड़ें 1980 के दशक के अंत में जारी NOD एंटीवायरस उत्पाद तक जाती हैं, जो इसे यूरोप में सबसे लंबे समय से चल रहे सुरक्षा संचालनों में से एक बनाता है।
मुख्य संचालन, जिनमें कार्यकारी प्रबंधन और उत्पाद विकास शामिल हैं, कई EU देशों में चलते हैं। यह संरचना ESET को विश्वसनीय मैलवेयर डिटेक्शन के अपने पुराने प्रतिष्ठा के साथ जोड़ने के लिए एक विश्वसनीय यूरोपीय डेटा संप्रभुता की कहानी देती है। जो सरकारी एजेंसियाँ और उद्यम विपणन दावों के बजाय क्षेत्राधिकार नियंत्रण को प्राथमिकता देते हैं, उन्होंने वर्षों से ESET को अपनी सूचियों में बनाए रखा है।
8. Darktrace
2013 में स्थापित और कैम्ब्रिज, यूनाइटेड किंगडम में मुख्यालय वाली Darktrace इस सूची के अधिकांश की तुलना में सुरक्षा के प्रति एक अलग दृष्टिकोण अपनाती है। इसका ActiveAI Security Platform स्व-शिक्षण कृत्रिम बुद्धिमत्ता का उपयोग करके किसी संगठन की अद्वितीय डिजिटल आधाररेखा को मैप करता है, फिर ज्ञात हमला हस्ताक्षरों से मिलान करने के बजाय असामान्य व्यवहार को चिह्नित करता है।
यह दृष्टिकोण सिस्टम को रैनसमवेयर और फ़िशिंग जैसे खतरों को पार्श्व गति शुरू होने से पहले स्वायत्त रूप से अलग करने और बेअसर करने देता है। कंपनी ने 2026 तक 75 से अधिक खुली पदों को सूचीबद्ध किया, जो एक संकेत है कि यह उस दौर में भी निवेश जारी रखे हुए है जब कई सुरक्षा विक्रेताओं ने भर्ती धीमी कर दी है। उन संगठनों के लिए जो हस्ताक्षर-आधारित उपकरणों से छूट जाने वाली नई हमला तकनीकों का सामना कर रहे हैं, Darktrace का व्यवहारिक मॉडल एक वास्तविक अंतराल को संबोधित करता है।
9. F-Secure
फ़िनलैंड की F-Secure 2026 के यूरोपीय साइबर सुरक्षा बाज़ार विश्लेषण में प्रमुख बाज़ार खिलाड़ियों में शामिल है, और इसकी स्थिति नवाचार तथा क्षेत्रीय अनुकूलन के मिश्रण पर टिकी है। कंपनी AI-आधारित खतरा पहचान में निवेश करती है और अपने प्रबंधित सेवाओं के व्यवसाय का विस्तार कर रही है, जो पूरे यूरोप में एक बढ़ता हुआ क्षेत्र है क्योंकि छोटे संगठन सुरक्षा संचालन पूरी तरह आउटसोर्स करना चाहते हैं।
नॉर्डिक विरासत यहाँ व्यावहारिक महत्व रखती है। फ़िनलैंड और पड़ोसी देशों में सख्त गोपनीयता मानदंड और डेटा संरक्षण अपेक्षाओं का अर्थ है कि F-Secure के उत्पाद उन नियामक वातावरणों के लिए बनाए गए थे जो अब पूरे EU पर लागू होते हैं। यूरोपीय डेटा संप्रभुता की चिंताएँ, जो कई खरीदारों को अमेरिकी विक्रेताओं से दूर धकेलती हैं, F-Secure के पक्ष में काम करती हैं।
10. Stormshield
Stormshield नेटवर्क सुरक्षा और एंडपॉइंट सुरक्षा में विशेषज्ञता रखती है, विशेष रूप से फ्रांसीसी और व्यापक यूरोपीय सरकारी तथा रक्षा क्षेत्रों में मजबूत उपस्थिति के साथ। कंपनी Airbus Group का हिस्सा है, जो इसे एक प्रमुख रक्षा ठेकेदार का समर्थन और पूरे महाद्वीप तक फैला वितरण नेटवर्क दोनों देता है।
इसके यूरोप में निर्मित सुरक्षा उत्पाद सीधे डिजिटल संप्रभुता पहलों में योगदान करते हैं, एक ऐसा क्षेत्र जहाँ फ्रांसीसी सरकारी नीति विशेष रूप से स्पष्ट रही है। उन सार्वजनिक क्षेत्र के खरीदारों के लिए जिन्हें प्रमाणित, स्थानीय रूप से निर्मित नेटवर्क सुरक्षा चाहिए, Stormshield एक ऐसी जगह रखती है जिससे बहुत कम प्रतिस्पर्धी मेल खा सकते हैं। 2026 के यूरोपीय बाज़ार विश्लेषण में प्रमुख बाज़ार खिलाड़ियों में कंपनी का शामिल होना उसके गृह देश से परे उसकी स्थिति की पुष्टि करता है।
NIS2 निर्देश ने पूरे EU में हज़ारों संगठनों के लिए गणना बदल दी। अनुपालन अब बोर्ड-स्तरीय चिंता है, और जो विक्रेता पेशेवर सेवाओं की संलिप्तता के बजाय सीधे ढाँचे के अनुरूपता प्रदर्शित कर सकते हैं, उन्हें लाभ होता है। Heimdal का अनुपालन-द्वारा-डिज़ाइन प्लेटफ़ॉर्म और Eviden की SecNumCloud योग्यता उस माँग का उत्तर देने के दो अलग तरीके दर्शाते हैं।
संप्रभुता की चिंताएँ नियमन के साथ-साथ चलती हैं। यूरोपीय खरीदार तेजी से ऐसे प्रदाताओं को पसंद करते हैं जो डेटा, क्रिप्टोग्राफ़िक कार्य और कुंजी सामग्री EU क्षेत्राधिकारों के भीतर रखते हैं। हार्डवेयर परत पर Thales, एंडपॉइंट परत पर ESET और F-Secure, तथा संप्रभु क्लाउड परत पर Eviden सभी उस प्राथमिकता से लाभान्वित होते हैं। अमेरिकी मुख्यालय वाले विक्रेता अभी भी पूरे महाद्वीप में आक्रामक रूप से प्रतिस्पर्धा करते हैं, लेकिन प्रमाण का भार उनकी ओर स्थानांतरित हो गया है।
Related Posts
1 Comment
Join the discussion and share your thoughts